


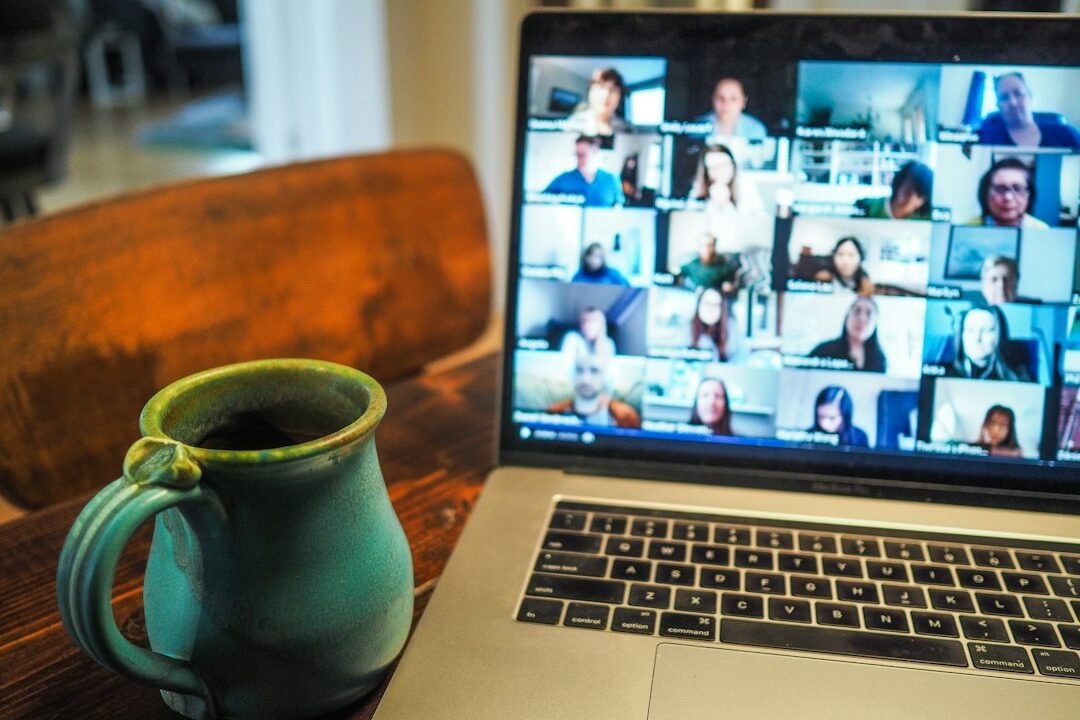
⚡ In breve: La truffa videochiamata FaceStealer, smantellata da FBI e Dipartimento di Giustizia USA il 12 novembre 2026, sfrutta finti Zoom, Teams e Meet. Un contatto reale ma violato ti invita, sullo schermo compare un volto vero ma muto e un finto «fix» per l’audio installa il malware. Per difenderti entra solo dall’app ufficiale, verifica l’invito su un altro canale e non incollare mai comandi per «sistemare» una chiamata.
Il volto del tuo collega su Zoom è vero. La videochiamata no. È tutto qui il trucco di FaceStealer, e conviene toglierci subito un luogo comune: il pericolo non è il deepfake perfetto da film di fantascienza. Il pericolo sono i video autentici, registrati di nascosto dalle webcam di chi è caduto nella trappola prima di voi.
Il 12 novembre 2026 l’FBI ha pubblicato un’allerta rivolta a chi lavora nel mondo crypto/web3 e a chi mantiene progetti open source. Lo stesso giorno il DOJ ha annunciato di aver smantellato l’infrastruttura cloud degli attaccanti. Il bilancio: oltre 400 milioni di dollari in criptovalute rubati negli ultimi 18 mesi e più di 900 video sequestrati con un mandato federale. Attenzione: 900 video, non 900 vittime, come qualcuno ha scritto. L’FBI attribuisce l’attività a Sapphire Sleet (noto anche come BlueNoroff, APT38 o UNC1069), legato al gruppo Lazarus. Nello stesso annuncio il DOJ ha chiesto di bloccare oltre 1,2 miliardi legati al furto ai danni di Binance, ma è un’operazione separata: Reuters indica gruppi distinti, quindi i due casi non vanno sovrapposti.
Come funziona la trappola, passo per passo
La truffa si regge su cinque passaggi, tutti costruiti per sembrare normale routine di lavoro. Nessuno, singolarmente, fa scattare l’allarme. È la sequenza a tradirsi.
| Fase | Cosa fanno gli hacker | Cosa vedi tu |
|---|---|---|
| 1. Aggancio | Usano un account già violato (Telegram, LinkedIn, Slack, Discord) di un tuo contatto reale | Un messaggio da qualcuno che conosci |
| 2. Appuntamento | Fissano l’orario con Calendly | Un invito dall’aria professionale |
| 3. Link | Lo inviano poco prima della chiamata, verso domini come uu01webzoom[.]us o teams.livemeet[.]us | Una pagina identica a Zoom o Teams |
| 4. Chiamata | Mostrano un video preregistrato o un deepfake senza audio | Un volto noto che sembra parlare |
| 5. Finto fix | «Non ti sentiamo»: propongono un link o un comando | Installi raccoglitore di cookie, keylogger, cattura schermo e backdoor |
Il momento decisivo è l’ultimo: il finto problema audio. Sei in imbarazzo, vuoi risolvere in fretta, e la soluzione arriva servita.
Perché è più pericolosa di un normale phishing

È più pericolosa perché il volto sullo schermo è autentico. Ogni chiamata riuscita infetta la vittima e la registra: quel filmato diventa l’esca per la chiamata successiva, rivolta ai suoi contatti. La campagna, a conti fatti, si autoalimenta.
L’FBI lo scrive in modo piuttosto netto: i deepfake devono solo essere abbastanza buoni da sembrare il video di una webcam. Sgranato, un po’ a scatti, come capita a tutti. L’intelligenza artificiale viene usata per imitare figure note del mondo crypto (il DOJ parla, con una formula curiosa, di «super intelligence»), ma il metodo principale restano i video veri rubati. Fatto sta che tutti i consigli su come riconoscere un deepfake, dagli occhi che non sbattono ai bordi del viso sfocati, qui servono a poco. Non c’è nulla di finto da smascherare nel volto. Il falso è tutto il resto: il link, il dominio, il silenzio, la richiesta.
Non riguarda solo chi ha criptovalute

Nel mirino ci sono anche gli sviluppatori open source, e attraverso loro tutti noi. Gli attaccanti hanno preso di mira i manutentori di moduli npm/JavaScript e di crate Rust: compromettere il computer di chi pubblica una libreria significa poter infilare codice malevolo in migliaia di applicazioni a valle. È il classico attacco alla catena del software.
Secondo l’FBI e diverse testate, è finito nel mirino anche il manutentore di Axios, libreria JavaScript usatissima. Le ricostruzioni però divergono: The Record parla di un manutentore quasi attirato in una finta chiamata Teams, mentre The Hacker News e Tom’s Hardware riportano che a marzo 2026 il pacchetto fu davvero compromesso con un RAT. Il punto è un altro. Se cade un manutentore, il problema arriva fino all’app della banca o al gestionale dell’ufficio. Chi pensa che la truffa videochiamata sia roba da «cripto-bro» si sbaglia di grosso.
I campanelli d’allarme e la checklist di difesa

Sette segnali devono farti fermare prima di cliccare:
- link arrivato all’ultimo minuto;
- dominio strano, tipo uu01webzoom[.]us invece di zoom.us;
- interlocutore che si vede ma resta muto;
- richiesta di scaricare un «aggiornamento» o incollare un comando;
- urgenza e pressione sui tempi;
- argomento soldi, investimenti o opportunità;
- contatto riallacciato da poco su Telegram o LinkedIn.
E questa è la checklist difensiva, valida per chiunque:
- entra nelle riunioni solo dall’app ufficiale o dal dominio corretto, digitato a mano;
- verifica l’invito con un altro canale, una telefonata o un SMS;
- tieni la webcam spenta finché l’altro non ha parlato ad alta voce;
- non incollare mai comandi nel terminale per sistemare una chiamata;
- attiva la verifica in due passaggi su social e app di messaggistica.
Gli ultimi due accorgimenti sono stati rilanciati da diverse testate come indicazioni dell’FBI. Vale comunque la regola generale: Zoom, Teams e Meet non chiedono mai di aprire il terminale.
Ho già cliccato: cosa fare subito
Se hai già cliccato, la prima mossa è scollegare il computer dalla rete. Poi, in ordine:
- cambia le password da un altro dispositivo pulito, partendo da email e banca;
- chiudi tutte le sessioni attive sugli account, perché i cookie rubati permettono di entrare senza password;
- sposta eventuali fondi crypto su un nuovo wallet creato da un dispositivo sicuro;
- avvisa i tuoi contatti: il tuo volto potrebbe essere la prossima esca;
- segnala l’accaduto alla Polizia Postale, anche tramite il portale commissariatodips.it.
Va detto che con keylogger e backdoor installati, la strada più sicura è far controllare la macchina o reinstallare il sistema da zero.
L’opinione di Generazione Tech
Il sequestro dell’infrastruttura è una buona notizia, ma non illudiamoci: lo schema è semplice ed economico da replicare, e i video rubati restano in giro.
La lezione vera è culturale: il volto non è più una prova d’identità. Ci guadagnano gli attaccanti finché continuiamo a fidarci dell’immagine più che del canale. E voi, verificate mai un invito prima di entrare? Ditecelo nei commenti.
📚 Leggi anche:
Domande Frequenti
Si può fare un deepfake in diretta su Zoom?
Sì, ma spesso non serve. Nel caso FaceStealer l’FBI spiega che il metodo principale sono video autentici rubati alle vittime precedenti, mentre i deepfake devono solo sembrare un normale video da webcam.
Come capisco se un link Zoom è falso?
Controlla il dominio: i link veri puntano a zoom.us, mentre quelli malevoli usano varianti come uu01webzoom[.]us. Nel dubbio, apri la riunione dall’app ufficiale inserendo a mano l’ID.
Zoom e Teams sono sicuri?
Sì, le piattaforme non sono state violate: gli hacker usano copie contraffatte su domini simili. Il rischio nasce da link non verificati e da finti «fix» da installare.
Cosa fare se ho cliccato il link di una falsa videochiamata?
Scollega il computer dalla rete, cambia le password da un altro dispositivo e chiudi le sessioni attive. Poi avvisa i contatti e segnala alla Polizia Postale.
Chi c’è dietro la truffa FaceStealer?
L’FBI la attribuisce a Sapphire Sleet, noto anche come BlueNoroff, APT38 o UNC1069, gruppo nordcoreano legato a Lazarus. Ha colpito soprattutto il settore crypto e i manutentori open source.

Canale di Whatsapp

Generazione Tech
Canale WhatsApp
Tecnologia spiegata semplice
Nuovo articolo ogni giorno ↓ #tech

No Comments